
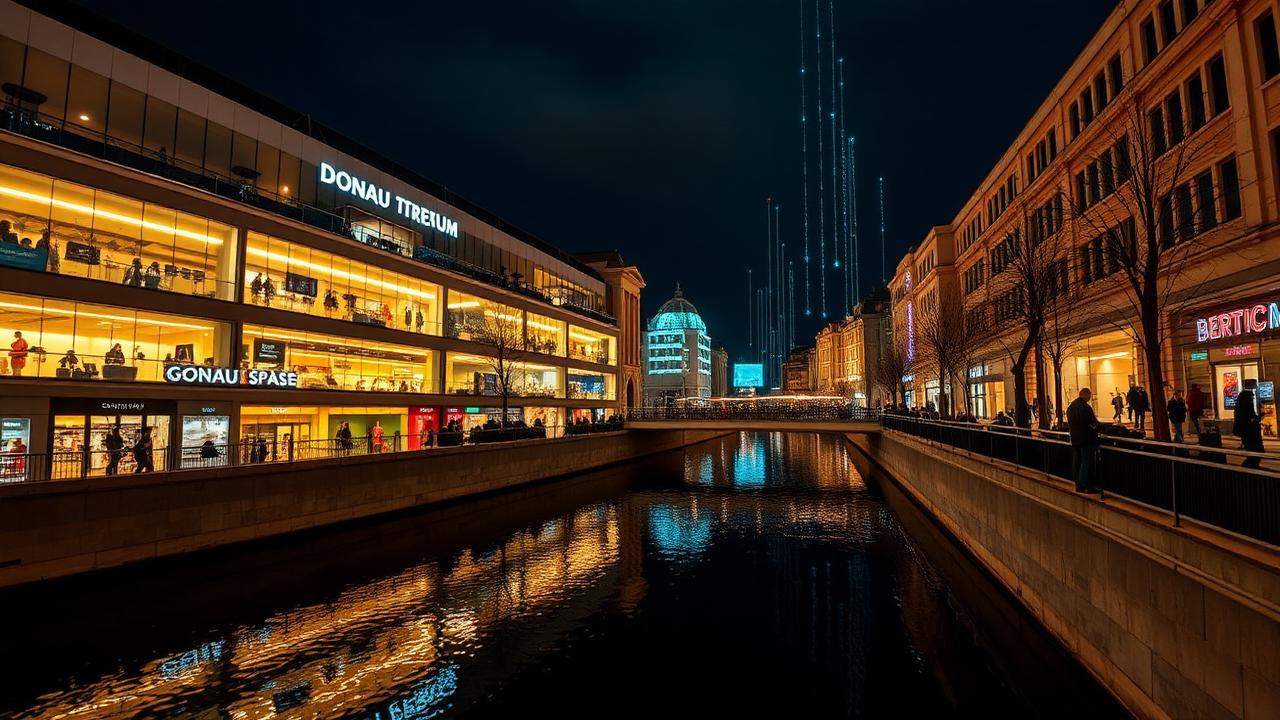
Wien: Donau Zentrum warnt Kunden nach Hackerangriff – Datenbank kompromittiert
Das Wiener Donau Zentrum, eines der größten Einkaufszentren Österreichs, hat seine Kundinnen und Kunden über einen Sicherheitsvorfall informiert. Eine Datenbank mit Kontaktdaten, E-Mail-Adressen und Kundenpräferenzen aus dem Marketing- und Loyalty-Bereich wurde unbefugt abgerufen. Bezahldaten und Passwörter sind nach aktuellem Stand nicht betroffen.
Das Center hat eine externe IR-Forensik beauftragt und die Datenschutzbehörde verständigt. Kunden wurden per E-Mail über mögliche Folge-Phishing-Risiken aufgeklärt.
Bewertung: Solche Marketing-Datenbanken sind für Angreifer hochinteressant – nicht wegen der direkten Monetarisierung, sondern als Rohstoff für Spear-Phishing und Identitätsbetrug in der DACH-Region. Risikomonitor sieht im Einzelhandel weiterhin einen erheblichen Nachholbedarf bei Härtung externer Marketing-Plattformen und API-Zugängen.
Weitere Artikel

PHP2Shell: Kritische PHP-Lücke trifft tausende Websites in Österreich und der Schweiz
CVE-2026-109618 und CVE-2026-109619 erlauben die Fernübernahme von Servern ohne Zugangsdaten. Auf unserer neuen Plattform php.risikomonitor.com können Website-Inhaber kostenlos prüfen, ob sie betroffen sind.

Kommunale IT-Sicherheit: 984 Gemeinden in Combolisten
Unsere Studie analysiert 2.086 österreichische Gemeinden: Zugangsdaten im Darknet, veraltete Software und öffentlich erreichbare Dienste.

Studie: Schatten-IT und Ransomware hängen eindeutig zusammen
Vier von fünf Schweizer Ransomware-Opfern hatten Firmenadressen in Datenlecks – im Schnitt nur jede sechste Firma.