
ConceptNet GmbH: IT-Dienstleister aus Bayern wird Opfer von Ransomware-Angriff
Der IT-Dienstleister ConceptNet GmbH aus Oberfranken wurde Ende Februar 2026 Opfer eines schweren Ransomware-Angriffs. Als Managed-Service-Provider betreut das Unternehmen die IT-Infrastruktur hunderter kleiner und mittlerer Unternehmen — der Angriff hatte damit eine massive Kettenreaktion zur Folge.
Angriffsverlauf
Die Angreifer nutzten eine Zero-Day-Schwachstelle in der Remote-Management-Software, um sich Zugang zum zentralen Management-System zu verschaffen. Von dort aus konnten sie die Ransomware auf die Systeme zahlreicher Kunden verteilen.
Auswirkungen
- Über 200 Kundensysteme verschlüsselt
- Betroffen: Arztpraxen, Handwerksbetriebe, Steuerberater, kleine Industrieunternehmen
- Ausfallzeit: Durchschnittlich 5 Werktage
- Geschätzter Gesamtschaden: Mehrere Millionen Euro
Lehren aus dem Vorfall
Der Fall unterstreicht das Risiko von Supply-Chain-Angriffen über IT-Dienstleister. Ein kompromittierter MSP kann hunderte Unternehmen gleichzeitig treffen. Experten empfehlen die Segmentierung von Kundennetzwerken und die Implementierung von Zero-Trust-Prinzipien auch innerhalb der Service-Provider-Infrastruktur.
Weitere Artikel
PHP2Shell: Kritische PHP-Lücke trifft tausende Websites in Österreich und der Schweiz
CVE-2026-109618 und CVE-2026-109619 erlauben die Fernübernahme von Servern ohne Zugangsdaten. Auf unserer neuen Plattform php.risikomonitor.com können Website-Inhaber kostenlos prüfen, ob sie betroffen sind.
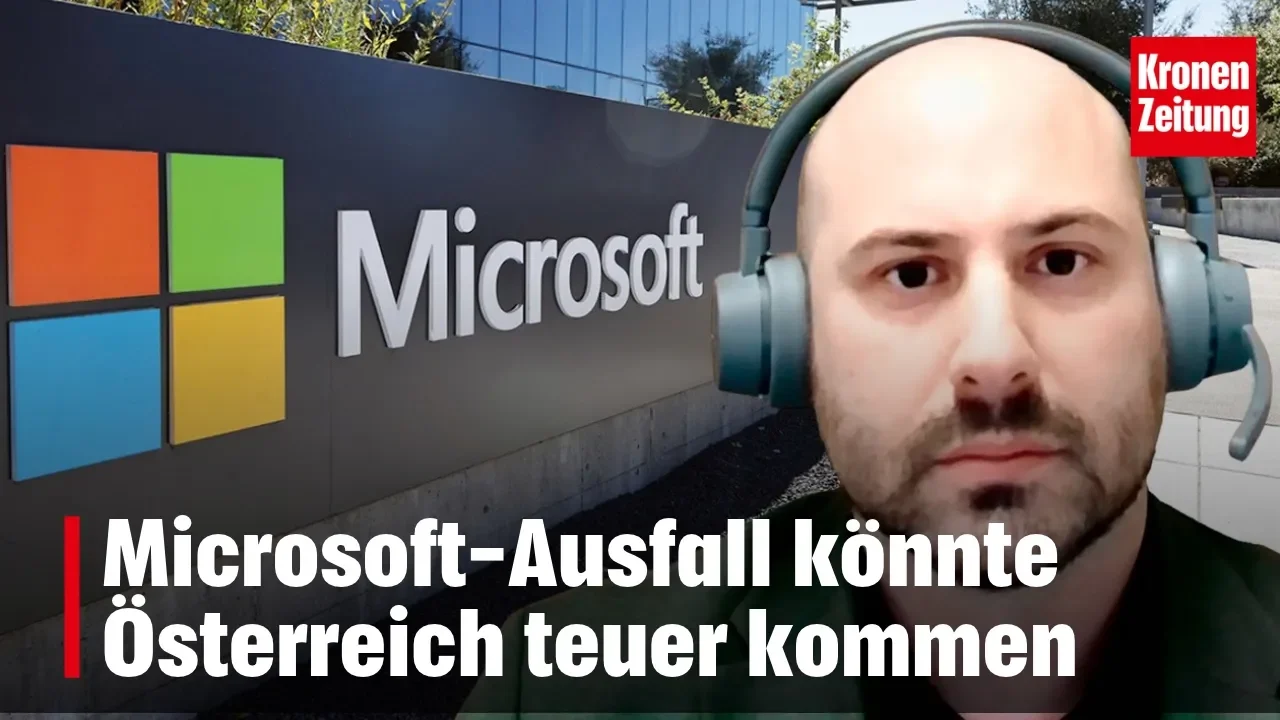
Microsoft-Ausfall: Österreichs digitale Abhängigkeit
Manuel Löw-Beer im krone.tv-Interview: Der Microsoft-Ausfall zeigt Österreichs digitale Abhängigkeit. Was Unternehmen für ihre Resilienz prüfen sollten.
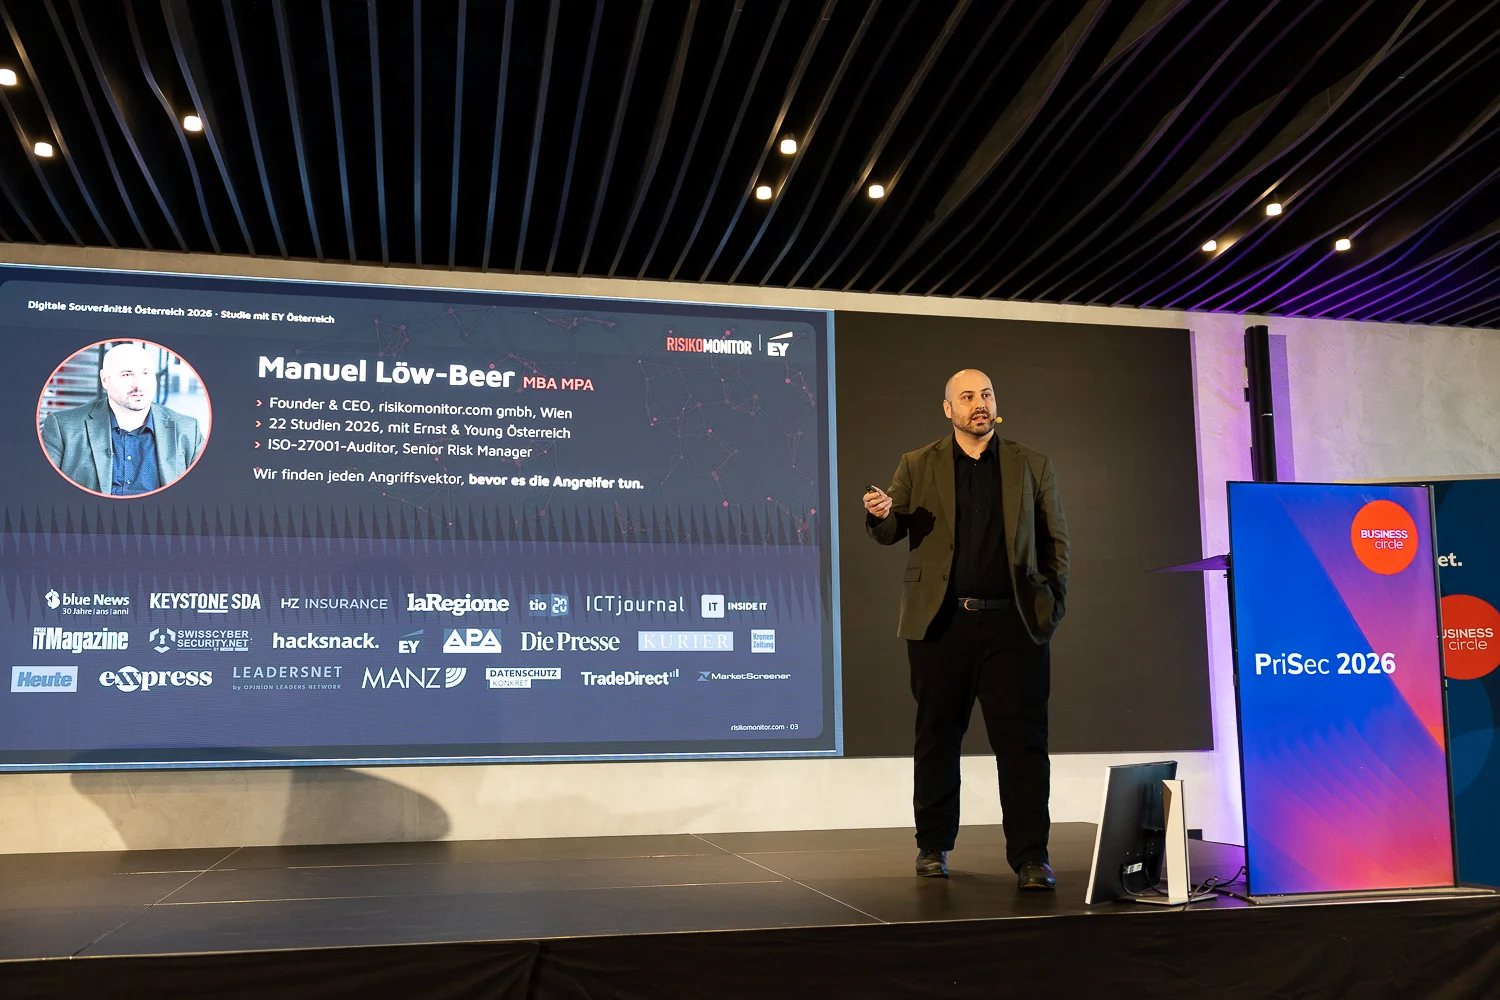
PriSec 2026: Digitale Souveränität im Fokus
Manuel Löw-Beer bei der PriSec 2026 in Andau: Darknet, digitale Souveränität und die Verbindung von Datenschutz und Informationssicherheit.