
TPM-Sperre umgangen: Windows-PINs in Tagen geknackt
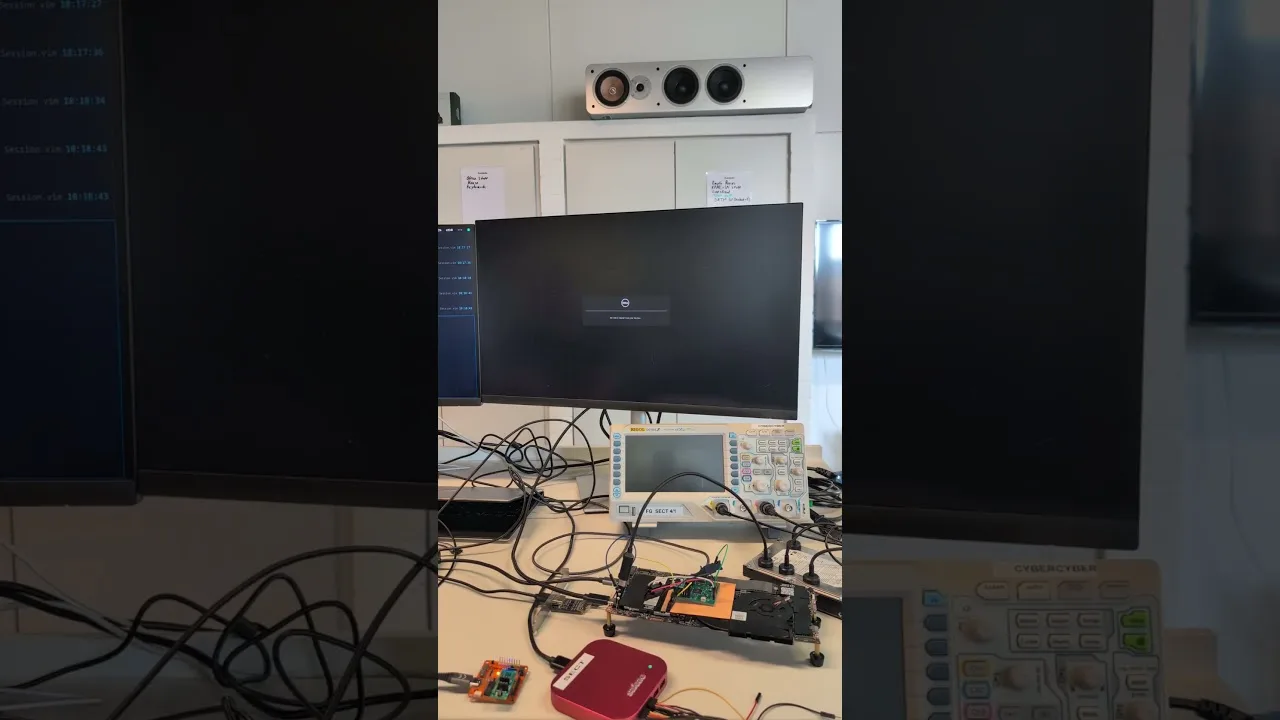
Proof of Concept der Forschenden: BitLocker-PIN auf einem Intel-Laptop mit Winbond-Flash · Quelle: Christian Werling, YouTube.
Beim Abspielen wird eine Verbindung zu YouTube hergestellt; dabei können Daten an Google übermittelt werden.
Auf YouTube ansehenAuf AMD-basierten PCs und einigen Intel-PCs lässt sich die TPM-Sperre für Windows-Hello- und BitLocker-PINs zurücksetzen – von jemandem, der das Gehäuse öffnet. Das berichten Forschende der Technischen Universität Berlin. Kurze PINs werden damit erratbar.
Das Wichtigste in Kürze
- Im Labor fanden die Forschenden eine vierstellige Hello-PIN auf einem AMD-Laptop und eine sechsstellige BitLocker-PIN auf einem Intel-Laptop, jeweils nach 236 Versuchen.
- Im ungünstigsten Fall sinkt die Zeit für eine vierstellige Hello-PIN von 69 Tagen auf 40 Stunden, für eine sechsstellige BitLocker-PIN von 19 Jahren auf 20 Tage.
- AMD bestätigt einen Firmware-Fehler (CVE-2026-43613, CVSS 5,1) und plant Korrekturen zwischen November 2026 und Februar 2027.
- Der Angriff erfordert physischen Zugriff. Angriffe außerhalb des Labors sind laut Studie und Herstellerhinweisen bisher nicht beschrieben.
- Empfehlung der Forschenden: Hello- und BitLocker-PINs um mindestens zwei Stellen verlängern.
Wie der Angriff funktioniert
Diese PCs nutzen ein Firmware-TPM im Prozessor. Es hat keinen eigenen sicheren Speicher und legt seinen Zustand – inklusive Zähler für Fehlversuche – verschlüsselt im Flash-Chip der Hauptplatine ab. Wer diesen Zustand kopiert und später zurückschreibt, setzt den Zähler zurück, sofern der PC das nicht erkennt.
Neuere PCs sollen das mit nur aufwärts zählenden Zählern im Flash-Chip (RPMC) verhindern. Auf AMD-PCs prüft die Prozessor-Firmware jedoch nicht, ob der Zähler tatsächlich gestiegen ist: Eine kleine Platine zwischen Prozessor und Flash blockiert das Update und meldet Erfolg. RPMC-Chips von Winbond geben bei einem kurzen Spannungseinbruch den geheimen Schlüssel preis, mit dem Zählerwerte gefälscht werden können.
Die Tests
- HP OmniBook 3 (AMD Ryzen AI 5 330): Hello-PIN 1235 nach 236 Versuchen in 57 Minuten.
- Framework Laptop 13 (Intel Core Ultra 5 125H, Winbond-Flash): BitLocker-PIN 123457 nach 236 Versuchen in 6 Minuten 55 Sekunden.
In beiden Fällen wurde der Flash-Chip ausgelötet und eine eigene Platine verdrahtet. Die Forschenden haben Firmware, Platinendesigns und Skripte veröffentlicht; die Nachbildung ist laut ihnen nicht „Plug-and-Play“.
Schlechtester Fall: Zeit bis zur gefundenen PIN
| PIN-Länge | Mit dokumentierter Sperre | Hello-Angriff (AMD) | BitLocker-Angriff (Intel) | |
|---|---|---|---|---|
| 4 Stellen | 69 Tage | 40 Stunden | 5 Stunden¹ | |
| 6 Stellen | 19 Jahre | 168 Tage | 20 Tage | |
| 8 Stellen | 1.903 Jahre | 46 Jahre | 6 Jahre |
¹ Nur möglich, wenn die Vorgabe von sechs Stellen durch die IT reduziert wurde. Werte sind Hochrechnungen für den ungünstigsten Fall auf Basis je eines Testgeräts.
Was Hersteller sagen
AMD sieht Angriffe mit physischem Zugriff außerhalb seines Bedrohungsmodells, räumt aber ein, dass RPMC genau solche Angriffe verhindern soll. Intel erklärt, die Forschung zeige keine Schwachstelle in einer Intel-Komponente. Microsoft stufte den Hello-Bericht laut den Forschenden als „moderate severity“ ein und will die empfohlene Mindestlänge für Hello-PINs auf sechs Stellen anheben. Winbond prüft das Problem, hat aber weder Korrektur noch Termin zugesagt.
Was Unternehmen jetzt tun sollten
- Windows Hello for Business: Richtlinie „Minimum PIN length“ (Computerkonfiguration > Administrative Vorlagen > System > PIN Complexity) anheben.
- BitLocker: „Configure minimum PIN length for startup“ erhöhen und „Allow enhanced PINs for startup“ aktivieren, um Buchstaben und Sonderzeichen zu erlauben.
- AMD-PCs: AMD-Firmware-Update einspielen, sobald es für das Gerät verfügbar ist; bis dahin Geräte physisch unter Kontrolle halten und auf Manipulationsspuren achten.
- PCs mit Winbond-RPMC-Flash: beim PC-Hersteller nach Updates fragen.
Gerade bei mobilen Geräten im Außendienst zählt die Kombination aus Gerätesicherheit und Überblick über die eigene Angriffsfläche. Für eine Einschätzung können Sie Kontakt aufnehmen.
Quellen: The Hacker News, „New Attack Bypasses TPM Lockout to Crack Windows Hello and BitLocker PINs in Days, Not Years“, 18. November 2026; Forschungsarbeit der TU Berlin; AMD-Sicherheitsbulletin zu CVE-2026-43613. Alle Zahlen sind Angaben der Forschenden bzw. Hersteller.
Weitere Artikel
PHP2Shell: Kritische PHP-Lücke trifft tausende Websites in Österreich und der Schweiz
CVE-2026-109618 und CVE-2026-109619 erlauben die Fernübernahme von Servern ohne Zugangsdaten. Auf unserer neuen Plattform php.risikomonitor.com können Website-Inhaber kostenlos prüfen, ob sie betroffen sind.
NGINX-Lücke: 2,9 Mio. Server in Europa verwundbar
Die zehn Jahre alte Lücke „nginx2root“ erlaubt Codeausführung ohne Anmeldung. 9,4 Mio. Server in Europa potenziell betroffen, in Österreich 101.432.
Apache Axis 1.x: Kritische Lücke wird aktiv ausgenutzt
CVE-2026-90436 in der veralteten SOAP-Bibliothek Apache Axis 1.x erlaubt Codeausführung ohne Anmeldung. Confluence und N-central werden bereits angegriffen.